J’ai testé chaque solution pendant des semaines, lu les audits de sécurité et forcé des exportations pour vérifier la portabilité des données. Constat : choisir un gestionnaire de mots de passe n’est pas une liste de fonctionnalités. C’est un engagement sur la confiance.
Classement des gestionnaires de mots de passe en 2026
Votre mot de passe maître protège vos e-mails, comptes bancaires, identifiants professionnels, cryptomonnaies, dossiers médicaux. La question est simple : à quelle entreprise confier tout cela ?
C’est le logiciel le plus sensible de votre pile technologique. Tous ne sont pas construits de la même manière. Voici notre classement.
Quel est le meilleur gestionnaire de mots de passe en 2026 ?
La réponse dépend de votre profil
Pour les utilisateurs Apple, Apple Passwords est un défaut acceptable, mais limité. Pour les techniciens, Bitwarden reste imbattable. Pour les professionnels exigeants, 1Password et Keeper offrent des architectures de sécurité avancées.
Et pour les adeptes de la vie privée, Proton Pass monte en puissance.
1Password , le leader de la sécurité professionnelle
1Password est polarisant. Beaucoup apprécient sa sécurité mais regrettent qu’il ne soit pas open source.
L’entreprise a un historique d’audits. La sécurité repose sur un modèle de connaissance zéro : vous contrôlez les clés de chiffrement.
Son modèle de clé secrète est astucieux : votre coffre est chiffré avec votre mot de passe maître ET une clé secrète générée localement. Si leurs serveurs sont compromis, les attaquants auraient besoin des deux.
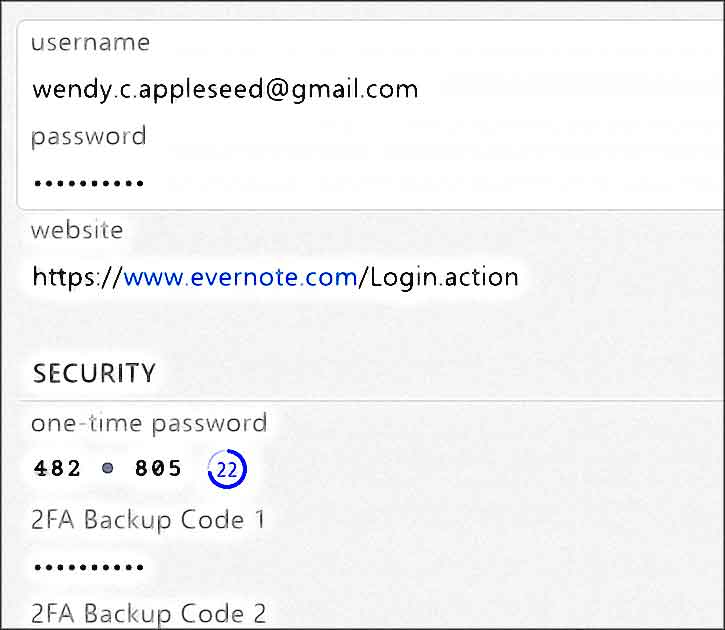
Les nouveautés de 1Password en 2026
En 2026, 1Password a franchi un cap. La protection contre les ordinateurs quantiques (chiffrement post-quantique) est active.
Le protocole MCP (Model Context Protocol) permet aux agents IA, comme Claude Code, d’interagir avec vos environnements de développement. Watchtower agit comme un tableau de bord de sécurité en temps réel.
Cet outil vous alerte des mots de passe faibles, des fuites de données sur le dark web ou des comptes professionnels qui n’activent pas la double authentification. Le système de partage de liens temporaires sert à transmettre un accès client à un prestataire externe sans compromettre la sécurité globale.
1Password a été controversé après une augmentation de prix et un pivot vers l’IA pour entreprises. Ils ont été parmi les premiers à adopter les passkeys. Exportent mots de passe et TOTP, mais pas les passkeys. Aucune fuite de données.
Pour les freelances, les chefs de projet et les entreprises qui cherchent l’équilibre entre sécurité de niveau militaire et simplicité d’utilisation.
Apple Passwords , pratique mais verrouillé
Apple Passwords n’existait pas il y a peu. C’était iCloud Keychain, un outil caché dans les Réglages. Apple s’est enfin engagé dans un vrai gestionnaire. Lors de la WWDC, ils ont présenté une IA pour trouver et mettre à jour vos mots de passe faibles.
Leur implémentation est propriétaire, pas open source. Fonctionnellement zero-knowledge avec chiffrement de bout en bout via Keychain. Reste lié à l’écosystème Apple : le plus grand avantage et inconvénient. Gratuit, lié au stockage iCloud (le plan gratuit couvre les mots de passe).
Mais c’est un défaut par défaut meilleur que certains.
Pas d’auto-hébergement. Autre problème : pas de raison de l’utiliser si vous n’êtes pas full Apple. Difficile d’en sortir :
- Pas d’export simple des TOTP ni des passkeys.
- Fonctionne mieux avec Safari. Pas de support Linux natif à ce jour.
Bitwarden , l’étalon-or open source
Bitwarden est un favori de la communauté. Open source, auto-hébergeable.
Audits indépendants, zero-knowledge. L’offre gratuite est généreuse avec synchronisation native et majorité des fonctionnalités.
L’abonnement premium est bien tarifé :
TOTP accès d’urgence rapports de santé. Support des passkeys et remplissage automatique multi-plateforme.
Pourquoi Bitwarden domine le marché
Contrairement à ses concurrents cloud exclusifs, Bitwarden vous permet de stocker votre coffre-fort sur ses serveurs ou de l’auto-héberger sur votre propre infrastructure. En 2026, l’outil a modernisé son architecture réseau via la version 2.0 de son déploiement Helm/Gateway API pour Kubernetes. Son moteur de déverrouillage a migré vers un SDK ultra-rapide.
La version gratuite est la plus robuste du marché
Elle offre un stockage illimité des identifiants et des passkeys sur un nombre illimité d’appareils. Pour les professionnels, l’outil intègre le tableau de bord Access Intelligence pour cartographier les risques et un module Phishing Blocker natif.
Si Bitwarden disparaissait, le logiciel open source permet de déplacer votre coffre vers Vaultwarden sur votre propre serveur. C’est l’étalon-or des gestionnaires open source cloud. Catégorie S.
Idéal pour les profils techniques, les freelances soucieux de la souveraineté de leurs données, et les entreprises qui refusent de dépendre des géants du cloud américain.
Enpass , le coffre local à synchroniser soi-même
Enpass occupe une place à part dans ce classement. Contrairement à la plupart des gestionnaires de mots de passe modernes qui stockent vos données sur leurs propres serveurs, Enpass fonctionne avec un coffre local chiffré, vous gardez le contrôle de l’emplacement de vos données.
Le coffre Enpass est un fichier chiffré que vous synchronisez vous-même via le service de votre choix : iCloud, Google Drive, Dropbox, Nextcloud, ou votre propre NAS. Cette approche « offline-first » rappelle KeePass, mais avec une interface plus moderne et une expérience utilisateur plus accessible au grand public.
Le service utilise une cryptographie open source pour le chiffrement du coffre, il est audité régulièrement, et aucune controverse majeure ne pèse sur lui. Une version gratuite est disponible avec la plupart des fonctionnalités essentielles. Le support des passkeys reste limité comparé à 1Password ou Bitwarden, et le logiciel n’est pas open source, ce qui peut être rédhibitoire pour les puristes de la transparence.
Enpass est un choix si vous voulez garder vos mots de passe sous votre contrôle, sans dépendre d’un cloud propriétaire. Pour le particulier qui préfère l’auto-hébergement mais qui ne veut pas se prendre la tête avec KeePass, c’est la meilleure option du marché.
Google Password Manager , à éviter
Plus j’en apprenais sur Google Password Manager, plus j’étais stupéfait qu’une des entreprises les plus riches du monde fasse un travail aussi pitoyable. Par défaut, Google PEUT lire vos mots de passe. Ils sont stockés sur leurs serveurs, chiffrés avec vos identifiants de compte Google. Mais Google peut théoriquement y accéder.
KeePass , le mouvement open source ultime
KeePass est un mouvement. C’est un fichier KDBX : un coffre-fort chiffré.
Vous téléchargez des clients open source sur tous les OS pour l’ouvrir, le modifier, le gérer. Vous synchronisez le fichier vous-même (Google Drive, iCloud, etc.).
Tout est open source, hors ligne par défaut. C’est l’option la plus sécurisée et la plus interopérable. Inconvénient : plus complexe à configurer.
Keeper , la solution entreprise par excellence
Keeper s’impose comme la solution de niveau industriel. Très ancré dans le monde professionnel, ce gestionnaire se distingue par son architecture de sécurité à connaissance nulle rigoureuse. C’est le roi des certifications de sécurité.
Les certifications et fonctionnalités de Keeper
Keeper possède les certifications SOC 2 Type II, ISO 27001 et FIPS 140-3. Au-delà du stockage des identifiants et des Passkeys, Keeper intègre un module baptisé Keeper Secrets Manager. Ce dernier permet aux développeurs et aux équipes tech de stocker et d’injecter des clés d’API, des certificats d’accès ou des mots de passe de bases de données directement dans leurs lignes de code ou leurs pipelines de déploiement (CI/CD).
Pour les agences web, les équipes de développeurs, les administrateurs système et toutes les entreprises soumises à des audits de sécurité stricts.
| Outil | Prix | Fonctionnalité phare | Idéal pour |
|---|---|---|---|
| Bitwarden | Gratuit / ~18€/an | Open source, auto-hébergement | Techniciens, freelances |
| 1Password | ~36€/an | Chiffrement post-quantique, Watchtower | Professionnels, entreprises |
| Proton Pass | Gratuit / 36€/an | Alias e-mail intégrés, open source | Vie privée, utilisateurs Proton |
| Dashlane | ~36€/an | AI Advisor, VPN inclus | Mobiles, entreprises |
| Keeper | ~30€/an | Keeper Secrets Manager, certifications | Entreprises, audits |
LastPass , catégorie D
LastPass est l’un des noms les plus connus du marché… et aussi l’un des plus controversés
Impossible de parler de LastPass sans évoquer la brèche de 2022. Elle a révélé des failles dans ce que l’entreprise appelait son « architecture zero knowledge ».
Le problème
Les URL des sites enregistrés par les utilisateurs n’étaient pas chiffrées : elles étaient stockées à côté des coffres.
LastPass utilisait aussi un nombre d’itérations de chiffrement trop faible sur certains comptes anciens. Les attaquants ont cassé des coffres entiers.
Résultat : des millions de dollars siphonnés dans des portefeuilles de cryptomonnaie liés à cette brèche. Et ce n’était pas la première.
Une autre fuite en 2015 était passée inaperçue.
Au-delà de la sécurité, LastPass pratique un enfermement utilisateur agressif. Si vous avez scanné vos codes 2FA dans votre compte LastPass, il n’existe aucun moyen officiel de les exporter.
Leur documentation le confirme. Pour migrer vers un autre gestionnaire, vous devez désactiver et réactiver la 2FA sur chacun de vos comptes.
C’est du lock-in.
Côté tarification, l’offre gratuite a été amputée : vous ne pouvez utiliser LastPass que sur un seul type d’appareil (mobile ou desktop, pas les deux). Le support des passkeys reste limité. L’interface accuse un retard par rapport à la concurrence.
LastPass reste meilleur que le gestionnaire de mots de passe intégré de Google. Mais c’est un seuil bas. Avec les alternatives disponibles (Bitwarden, 1Password, Proton Pass), il n’y a aucune raison de faire confiance à LastPass en 2026.
Comment choisir votre gestionnaire de mots de passe ?
Voici les critères à considérer avant de faire votre choix :
- La sécurité : privilégiez les solutions zero-knowledge avec audits indépendants
- Le prix : comparez les offres gratuites et les abonnements premium
- La portabilité : vérifiez les options d’export et d’import des données
- L’écosystème : assurez-vous de la compatibilité avec vos appareils et navigateurs
Quel gestionnaire de mots de passe choisir pour un usage professionnel ?
Pour un usage professionnel, privilégiez 1Password ou Keeper. Ces outils offrent des fonctionnalités avancées comme le partage sécurisé d’identifiants, les rapports de sécurité et l’intégration avec les pipelines de développement. Bitwarden est aussi un bon choix pour les équipes techniques grâce à son auto-hébergement.
Est-ce que les gestionnaires de mots de passe gratuits sont fiables ?
Oui, certains gestionnaires gratuits sont fiables. Bitwarden et Proton Pass offrent des versions gratuites robustes avec chiffrement zero-knowledge et audits de sécurité. La version gratuite de Bitwarden est même considérée comme la plus complète du marché, avec stockage illimité des identifiants et synchronisation multi-appareils.
La prochaine fois que vous utiliserez « 123456 » comme mot de passe, pensez à tout ce que vous protégez. Un bon gestionnaire change la donne.
En 2026, le marché a évolué au-delà du simple coffre-fort numérique. Entre chiffrement post-quantique, protection anti-arnaque par IA et modules secrets manager pour développeurs, certains outils méritent qu’on s’y attarde sous un angle différent.
5 Astuces pour récupérer votre Mot de Passe Wi-Fi sur Android
Les outsiders qui montent en 2026
Heimlane Vault et pCloud Pass , les petits nouveaux à surveiller
Deux noms moins connus méritent un coup d’œil. Heimlane Vault se positionne comme un gestionnaire ultra-sécurisé avec une interface minimaliste : pas de fioritures, juste du coffre-fort blindé.
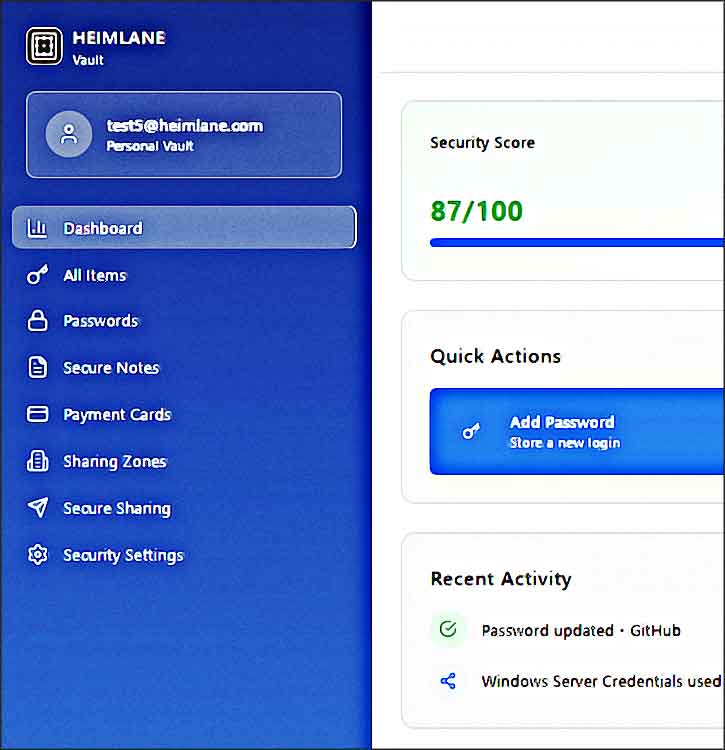
Son approche est radicale : tout est chiffré, y compris les métadonnées, et le code est régulièrement audité
De son côté, pCloud Pass profite de l’écosystème pCloud (le stockage cloud suisse réputé pour sa confidentialité).
L’avantage ? Une intégration transparente avec votre espace de stockage chiffré, et une politique de confidentialité alignée sur les standards suisses, parmi les plus stricts d’Europe.
Ces 2 outils ne sont pas encore des leaders, mais ils montrent une tendance : la spécialisation et la confidentialité radicale deviennent des arguments de vente.
Ce que disent les forums
Les discussions techniques récentes révèlent un paradoxe : le remplissage automatique, censé vous protéger, peut aussi vous rendre plus vulnérable. Quand un plugin de gestionnaire échoue à remplir les champs sur un site légitime, votre cerveau finit par considérer ces échecs comme normaux. Résultat : face à un vrai site de phishing qui imite votre banque, vous baissez la garde. C’est un effet secondaire psychologique que les tests de sécurité classiques ne mesurent jamais, et qui touche même les utilisateurs très techniques.
Autre débat qui monte en 2026 : la passkey n’est pas la solution miracle qu’on vous vend. Apple Passwords et son équivalent Android permettent théoriquement d’exporter vos passkeys vers un gestionnaire tiers, mais les retours sur ces migrations sont rares. Les spécifications FIDO CXF/CXP promettent une interopérabilité propre, mais entre la promesse du standard et l’expérience utilisateur réelle, il y a un fossé que les premiers testeurs décrivent comme mal documenté.
- Un utilisateur de longue date de RoboForm décrit des bugs récurrents et un support client inexistant (impossible de parler à un humain, pas de forum officiel).
- Un autre témoignage confirme que LastPass fonctionne au quotidien, mais que personne ne peut juger son support… parce que personne n’arrive à le joindre.
- Bitwarden est cité comme alternative crédible, surtout pour gérer les mots de passe de toute une famille avec des coffres séparés par personne.
La question du « local-first » divise. Certains défendent l’idée qu’un gestionnaire stocké uniquement chez vous, type KeePass ou Sesame, est le seul choix cohérent. D’autres rappellent une réalité : si un attaquant obtient les droits root sur votre téléphone ou votre ordinateur, il n’a pas besoin de dérober 100 mots de passe un par un. Il suffit qu’il accède à votre messagerie principale. Et à partir de là, les procédures de récupération de compte font le reste (oui, même pour des institutions financières qui gèrent des milliers de milliards d’actifs). Le chiffre est vertigineux : Charles Schwab, plus de 12 500 milliards de dollars d’actifs clients, ne supporte même pas les HSM sur tous ses services.
Ce que ces retours révèlent, c’est que le choix d’un gestionnaire en 2026 ne se joue plus sur le chiffrement (tout le monde ou presque fait de l’AES-256). Il se joue sur trois détails que personne ne teste en laboratoire : la qualité du support quand ça casse, la transparence d’un forum communautaire actif, et la capacité à gérer des connexions multi-écrans sans vous faire perdre patience. RoboForm coche la dernière case depuis des années, mais échoue sur les deux premières. À méditer avant de payer un abonnement.
1Password et la menace quantique
En 2026, 1Password a déployé une protection contre les ordinateurs quantiques grâce au chiffrement post-quantique. Le service intègre aussi un protocole MCP (Model Context Protocol).
Concrètement, des agents IA comme Claude Code peuvent interagir avec vos coffres. Cette évolution change la donne pour les équipes qui automatisent leurs flux de travail.
Vous ne protégez plus seulement vos mots de passe contre les attaques classiques, vous anticipez les capacités de décryptage des machines quantiques. C’est un vrai saut technologique, pas un simple argument marketing.
Bitwarden, l’open source vraiment gratuit
Bitwarden se distingue par une version gratuite particulièrement complète. Vous pouvez y enregistrer un nombre illimité de mots de passe sur un nombre illimité d’appareils.
Le service est moderne, libre et open source. Pour les usages professionnels plus généralistes, la version Entreprise figure parmi les solutions recommandées aux côtés de Keeper, IT Glue, Password Boss ou Zoho Vault.
Cette transparence du code rassure les utilisateurs qui veulent vérifier ce qui se passe sous le capot. Peu de concurrents offrent une telle générosité sans passer à la caisse.
Autre sources
- Meilleur gestionnaire de mots de passe : le guide en juillet 2026
- Les 15 meilleurs gestionnaires de mots de passe sur BDM
Quand la sécurité se joue sur un mot de passe, l’humain reste le maillon faible
J’ai passé 17 ans en gendarmerie, dont une partie comme OPJ. Et je peux vous dire une chose : les dossiers les plus sensibles ne fuient pas par effraction.
Ils fuient par négligence. Un mot de passe noté sur un post-it, un code partagé « juste une fois », une session restée ouverte sur un poste partagé.
La sécurité ne se délègue pas, elle se pratique.
Article vérifié le 11/09/2026, contenu à jour.
→ Article connexe : Source · Source · Source · force brute · NordPass · Quand parler devient difficile : Liste de contrôle étape par étape pour les conversations difficiles