→ À découvrir également : Pourquoi les couples s’éloignent l’un de l’autre ? Quelques conseils qui pourraient vous aider
Le vocabulaire guerrier fait son entrée dans des secteurs civils. Agences gouvernementales et entreprises l’ont adopté. La stratégie de l’équipe rouge et de l’équipe bleue est née de l’idée qu’un groupe attaque tandis que l’autre se défend.
Bon. La Red Team regroupe des professionnels de la sécurité offensive. Ils excellent dans l’attaque de systèmes et l’introduction de défenses. La Blue Team se charge de la sécurité défensive. Elle maintient les défenses du réseau interne contre toutes les cyberattaques et menaces.
Ce qu’il faut retenir : nous allons explorer mental : la red team expliquée et l’angle que les autres articles oublient. Pas de blabla, que du concret.
La mise à jour juillet 2026 souligne l’importance croissante des exercices Purple Team pour combler les écarts culturels entre attaquants et défenseurs. Source : decryptiondigest.com
La Red Team simule des attaques contre la Blue Team pour tester l’efficacité de la sécurité du réseau. Ces exercices fournissent une solution de sécurité holistique.
Ils assurent des défenses solides tout en gardant à l’esprit l’évolution des menaces. Vraiment.
Mais il y a un truc que les entreprises oublient souvent. Vous avez deux équipes de sécurité qui ne parlent pas vraiment le même langage.
D’un côté, la Red Team qui cherche à tout casser. De l’autre, la Blue Team qui doit tout protéger.
Mais le vrai problème n’est pas technique, il est humain. Chaque camp souffre de biais cognitifs qui creusent un fossé mental.
Par exemple, la Red Team peut développer un excès de confiance après plusieurs succès, en oubliant que la Blue Team a aussi progressé. À l’inverse, la Blue Team peut tomber dans le groupthink, où tout le monde valide les mêmes décisions sans remettre en question une stratégie de défense devenue obsolète.
Cyberattaque Red Team
Mental : La Red Team expliquée
Définition
La Red Team est composée de professionnels de la sécurité qui agissent comme des adversaires. Ils surmontent les contrôles mis en place par l’entreprise pour protéger son réseau. La Red Team est souvent composée de pirates informatiques indépendants et éthiques. Ils évaluent la sécurité du système de manière objective.
Comment fonctionne une Red Team
Les Red Team passent plus de temps à planifier une attaque qu’à la réaliser. En fait, les Red Team déploient un certain nombre de méthodes pour accéder à un réseau.
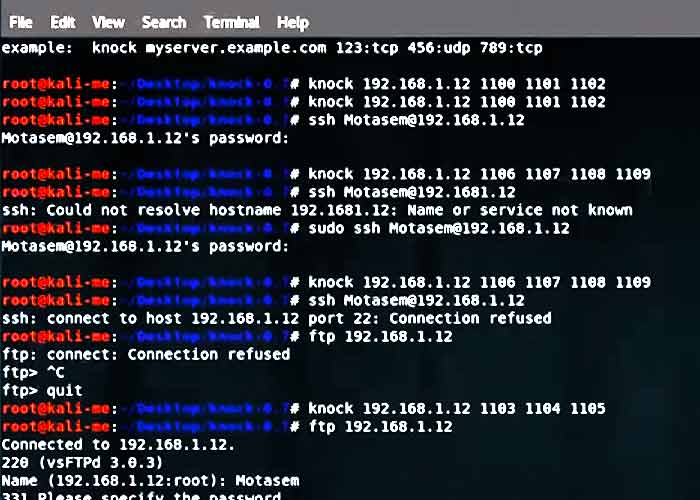
Les attaques d’ingénierie sociale s’appuient sur la reconnaissance et la recherche. Elles mènent des campagnes ciblées d’hameçonnage. Avant d’effectuer un test de pénétration, des renifleurs de paquets et des analyseurs de protocoles sont utilisés. Ils analysent le réseau et recueillent autant d’informations que possible sur le système.
Les informations recueillies au cours de cette phase
- La Red Team découvre les systèmes d’exploitation utilisés comme Windows, macOS ou Linux.
- Elle identifie la marque et le modèle des équipements de réseau tels que serveurs, pare-feu, commutateurs, routeurs, points d’accès et ordinateurs.
- Elle comprend les contrôles physiques comme portes, serrures, caméras et personnel de sécurité.
- Elle apprend quels sont les ports ouverts ou fermés sur un pare-feu pour permettre ou bloquer un trafic spécifique.
- Elle crée une carte du réseau pour déterminer les hôtes et la destination du trafic.
Une fois que la Red Team a une idée plus complète du système, elle élabore un plan d’action. Ce plan cible les vulnérabilités spécifiques et récupère les informations.
Si vous hésitez entre deux VPN, tout dépend de ce que vous voulez en faire. Pour la vie privée et la transparence, difficile de faire mieux que ProtonVPN : code open source audité, basé en Suisse, et une version gratuite illimitée (pas de carte bancaire, pas de limite de data).
Pour le streaming et le débit, NordVPN reste la référence : plus de 8 000 serveurs dans 224 emplacements, protocole NordLynx (WireGuard optimisé), et il débloque les catalogues Netflix étrangers sans prise de tête. Les deux proposent une garantie « satisfait ou remboursé » de 30 jours, vous ne prenez donc aucun risque à tester celui qui correspond le mieux à votre usage.
Comment la Red Team cible les vulnérabilités
Microsoft livre ses logiciels dans leur état par défaut. Il laisse aux administrateurs réseau le soin de les mettre à jour.
Microsoft vous recommande de le faire pour renforcer la sécurité du réseau. Si le logiciel n’a pas été mis à jour, un attaquant peut en profiter pour compromettre les mesures de sécurité.
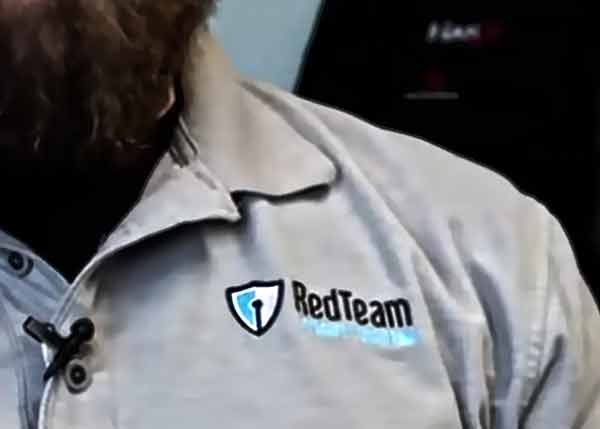
Un membre de la Red Team dans une entreprise
L’exploitation des faiblesses découvertes
L’équipe Tiger
Dans les premiers temps de la sécurité des réseaux, une équipe dite Tiger remplissait bon nombre des fonctions de la Red Team. Le terme a évolué au fil des ans. Aujourd’hui, l’équipe Tiger désigne un groupe d’élite hautement spécialisé. Il est engagé pour relever un défi particulier contre la posture de sécurité d’une organisation.
Exemples d’exercices de l’équipe rouge
Voici quelques exemples d’exercices des équipes rouges
Le test de pénétration, également appelé piratage éthique, consiste à essayer d’accéder à un système. Il utilise souvent des outils logiciels.
L’ingénierie sociale est le domaine dans lequel la Red Team tente de persuader ou de tromber les membres du personnel. Ils divulguent leur identité ou autorisent l’accès à une zone restreinte.
L’hameçonnage consiste à envoyer des courriels apparemment authentiques. Ils incitent les membres du personnel à prendre certaines mesures comme se connecter au site web du pirate et entrer leurs identifiants.
Des outils logiciels d’interception de communication tels que les renifleurs de paquets et les analyseurs de protocoles peuvent être utilisés pour cartographier un réseau ou lire des messages envoyés en texte clair. Le but de ces outils est d’obtenir des informations sur le système.
→ Pour approfondir : Que pensent les hommes des filles qui font constamment la fête et boivent ?
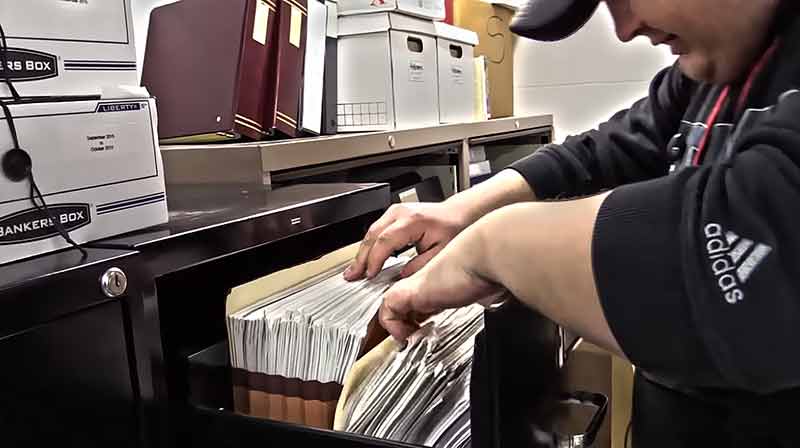
Un hacker
membre de la red team fouille dans les papiers
ProtonVPN ou NordVPN : le choix rapide
Si vous voulez un VPN gratuit, transparent et orienté vie privée, choisissez ProtonVPN. Si vous voulez surtout le streaming, la vitesse et la simplicité, choisissez NordVPN.
Les deux proposent une garantie satisfait ou remboursé de 30 jours. Si vous ne savez pas lequel choisir, commencez par la version gratuite de ProtonVPN.
Voir la comparaison en 4 points
| Critère | ProtonVPN | NordVPN |
|---|---|---|
| Version gratuite | Oui, sans carte bancaire | Non |
| Streaming | Possible sur certains serveurs | Plus efficace pour les catalogues étrangers |
| Confidentialité | Open source, basé en Suisse | Code propriétaire |
| Prix | Dès 2,99 euros par mois | Dès 3,49 euros par mois |
L’angle que les autres articles oublient
Vous voulez mon avis de vieux de la vieille qui baigne dans la sécu depuis 2010 ? On vous vend partout le duel entre Blue et Red Team comme si c’était une compétition sportive, mais personne ne vous dit le vrai problème : le trou béant entre les deux mondes quand vous voulez changer de camp.
Passer de défenseur à attaquant, ce n’est pas juste apprendre à lancer Metasploit ou à lire un log. C’est un changement de logiciel mental complet.
En Blue Team, on vous apprend à tout verrouiller, à suivre des procédures, à avoir peur du faux positif. En Red Team, on vous demande de casser les règles, de penser comme un mec malveillant, et d’assumer l’échec.
Le vrai chantier, c’est de désapprendre la peur de faire sauter un serveur de prod. Et ça, aucun tuto ne vous l’enseigne.
Le biais de confirmation est particulièrement vicieux. Un analyste Blue Team qui croit qu’un pare-feu est infaillible va ignorer les signaux faibles qui montrent le contraire.
Pendant ce temps, le Red Teamer, convaincu que son approche est la meilleure, va passer à côté d’une vulnérabilité évidente parce qu’il ne la cherche pas. Ce décalage mental empêche une vraie collaboration.
Les deux équipes ne partagent pas leurs découvertes en temps réel, ce qui laisse des angles morts. Résultat : les exercices de simulation deviennent des compétitions stériles plutôt que des occasions d’apprendre ensemble.
Pour combler ce fossé, il faut plus que des outils techniques. Il faut un travail sur les biais cognitifs.
Par exemple, organiser des débriefings où chaque équipe explique non seulement ce qu’elle a fait, mais pourquoi elle a pris telle ou telle décision. Cela permet de confronter les perspectives et de réduire l’overconfidence.
Une autre piste :
Faire alterner les rôles lors d’exercices, pour que chacun comprenne les contraintes et les biais de l’autre. Au final, ce n’est pas en ajoutant des couches de sécurité qu’on résout le problème, mais en changeant la culture d’équipe.
Un vrai Purple Teaming ne consiste pas à juste partager des rapports, mais à créer un espace où les biais sont nommés et discutés.
Ce que pensent les internautes
Vous avez déjà vu ce fossé dans la vie réelle, peut-être même sans le savoir. Un ancien partenaire qui vous contacte, s’excuse, puis vous insulte parce que vous avez eu le culot d’être passé à autre chose. C’est le schéma classique : l’un arrive avec l’intention de rouvrir une porte, l’autre a déjà pris soin de la verrouiller de l’intérieur. La personne qui a avancé ne réagit pas comme on l’attend, et ça déclenche une réaction disproportionnée. On croit vouloir des excuses, mais ce qu’on cherche vraiment, c’est la confirmation qu’on compte encore.
Dans le domaine de la cybersécurité, on retrouve exactement cette même dynamique, mais en version professionnelle. L’équipe rouge (Red Team) attaque, l’équipe bleue (Blue Team) défend.
Sur le papier, c’est simple. Dans la pratique, le mental de chacun est aux antipodes.
Le Red Teamer pense comme un intrus :
Le Red Teamer cherche la faille, la porte dérobée, le moment où l’attention faiblit. Le Blue Teamer, lui, construit des murailles, surveille les logs, anticipe les mouvements.
Le problème ? Ils ne parlent pas le même langage, même si leur objectif final est le même : sécuriser le système.
Un responsable sécurité vous le dira : aucune équipe n’est meilleure que l’autre. Mais la réalité du terrain est moins binaire.
Une entreprise avec des ressources limitées devra faire des choix. Investir dans une équipe rouge capable de simuler des attaques sophistiquées ?
Ou renforcer l’équipe bleue qui assure la surveillance quotidienne ? La réponse dépend de votre niveau de maturité, de votre secteur d’activité, du risque que vous êtes prêt à accepter.
Certains organismes préfèrent tester leurs défenses une fois par an avec une simulation intense ; d’autres misent sur une veille continue.
Le fossé mental entre les deux camps est d’abord culturel. Un spécialiste Red Team a souvent un profil de hacker :
- il aime la complexité les défis techniques
- les contournements astucieux.
Son homologue Blue Team est plutôt du genre méthodique, organisé, parfois un peu paranoïaque (à juste titre). Quand le premier lance une attaque, le second peut le vivre comme une trahison personnelle, presque comme si on remettait en question tout son travail.
Pourtant, sans cette friction, l’organisation stagne. Un couple qui ne se dispute jamais cache souvent des non-dits. En cybersécurité, c’est pareil : l’absence de conflit n’est pas un signe de bonne santé.
Ce que personne ne vous dit sur le sujet
On parle tout le temps des rôles et des processes des red et blue teams, mais on élude soigneusement l’éléphant dans la pièce : le fossé mental qui les sépare. J’ai vu trop d’exercices capoter non pas par manque de technique, mais à cause de biais cognitifs bien réels.
Le red teamer, grisé par son scénario d’attaque, souffre souvent d’un excès de confiance qui le rend aveugle aux signaux faibles de la défense. À l’inverse, la blue team peut tomber dans une pensée de groupe (groupthink) où tout le monde valide la même hypothèse rassurante, sans jamais remettre en cause le postulat de départ.
Le biais de confirmation fait le reste : chacun ne retient que les preuves qui soutiennent sa propre narrative. Tant qu’on n’admettra pas que ces biais sont aussi dangereux qu’une faille zero-day, la collaboration restera un vœu pieux et les exercices, une simple démonstration de force stérile.
Ce qui compte vraiment
La mise en œuvre d’une stratégie d’équipes rouges et bleues permet à l’organisation de bénéficier de 2 approches totalement différentes. Elle apporte une compétitivité dans l’entreprise. Cela encourage la haute performance de la part des 2 équipes.
- La Red Team est précieuse dans la mesure où elle identifie les vulnérabilités. Elle ne peut que mettre en évidence l’état actuel du système.
- D’un autre côté, la Blue Team est elle aussi précieuse en ce sens qu’elle assure une protection à long terme. Elle veille à ce que les défenses restent solides et surveille constamment le système.
Le principal avantage est l’amélioration continue de la posture de sécurité de l’organisation. Elle identifie les lacunes et les comble par des contrôles appropriés. Vous y croyez, vous ?
Comment les équipes rouge et bleue travaillent ensemble
→ Article connexe : Voici ce que les pirates peuvent faire avec votre seul numéro de portable
Communications de la Red Team
Concurrence entre les deux team
Cela garantit que le scénario de réaction est toujours testé, mais avec un contrôle plus strict quand la situation est aggravée. Lorsque le test est terminé, les 2 équipes recueillent des informations et font un rapport sur leurs conclusions.
→ Sur le même sujet : Que faire quand on a son compte Facebook piraté ?
- La Red Team conseille la Blue Team si elle parvient à pénétrer les défenses. Elle donne des conseils sur la manière de bloquer des tentatives similaires dans un scénario réel.
- De même, la Blue Team doit faire savoir à la Red Team si ses procédures de surveillance ont détecté ou non la tentative d’attaque.
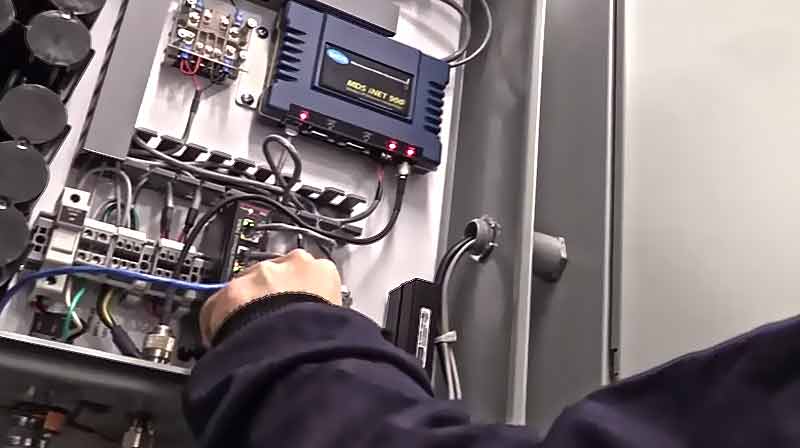
Qu’est-ce qu’une Purple Team
Il est inutile de gagner les tests de la Red Team si les informations avec la Blue Team ne sont pas partagées. N’oubliez pas que le but principal des exercices de la Red Team et de la Blue Team est de renforcer la posture de sécurité globale de l’organisation.
L’objectif d’une équipe violette est de réunir les équipes rouge et bleue. Elle les encourage à travailler en équipe pour partager leurs points de vue et créer une boucle de rétroaction solide.
Tableau récapitulatif
| RED TEAM | BLUE TEAM |
| Objectif : Exploiter, compromettre et contourner | Objectif : Détecter et prévenir les contrôles de sécurité |
| Attaques stimulées par la Red Team | Mesures de contrôle par la Blue Team |
| Mener des attaques à distance via internet | Stockage de données sensibles |
| Tunnelage du DNS | Paramètres sécurisés des politiques de groupe |
| Tunnelage de la CIPD | Gestion des configurations et des correctifs |
| Tentatives d’intrusion | Gérer les clés en toute sécurité |
| Menace d’initié | Segmentation |
| Attaques basées sur le VPN | Authentification à 2 facteurs |
| Carte d’accès et test de résistance | Filtres de courrier électronique, règles en matière de spam |
| Usurpation d’identité | Vérifier les expirations de domaines |
| Attaque HID | Formation à la sensibilisation à la sécurité |
| Faux WAP | Journaux et Config/Alertes SIEM |
| Usurpation d’identité | Activer le confinement des systèmes attaqués |
| Zombies/bots | Renforcer les normes de sécurité |
| Attaque contre la sécurité physique | Former les équipes de sécurité physique à l’usurpation d’identité |
| Jetons d’authentification volés | Rester vigilant pour une action réactive ou préventive |
| Activer les carnets de route pour la réponse aux incidents | |
| Identifier et bloquer les attaques avant qu’elles ne réussissent | |
| Identifier les intrusions sur les systèmes | |
| Identifier les types d’attaques |
Article verifie le 29/07/2026 : contenu a jour.
Quelle est la différence principale entre Red Team et Blue Team ?
La Red Team simule des attaques pour identifier les faiblesses, tandis que la Blue Team met en place et maintient les défenses pour les contrer sur le long terme.
Article utile ? Dites-le à Google. Ajoutez ce blog à vos sources préférées : un clic, et vous le retrouverez dans vos recherches (et l’AI Mode) au lieu du contenu recyclé par des robots. C’est votre façon de reprendre le contrôle sur ce que vous lisez.
Et si vous avez aimé, partagez (c’est le meilleur coup de pouce pour un blog indépendant qui publie sans algorithme ni sponsor déguisé).
Un clic, gratuit. Nécessite d’être connecté à votre compte Google.
L’analyse du comportement des utilisateurs et des entités (UEBA) est une catégorie émergente de solutions de sécurité, merci de l’avoir souligné dans votre article très intéressant.
Pour info, cette « cybersécurité » utilise la technologie d’analyse, l’apprentissage machine et l’apprentissage profond, pour découvrir les comportements anormaux et risqués des utilisateurs, des machines et d’autres entités sur les réseaux.
Merci de votre participation ici. C’est vrai que les nouvelles menaces ne se conforment pas à des règles de corrélation ou à des modèles d’attaque prédéfinis. Elles couvrent plusieurs systèmes organisationnels et plusieurs sources de données. Les solutions UEBA sont donc intéressantes pour détecter des incidents de sécurité que les outils traditionnels ne voient pas.